Identità del mittente
L’email dichiara di provenire da Microsoft, ma utilizza no-reply@access-accsecurity[.]com e un indirizzo Gmail non correlato nel Reply-To.
laboratorio di sicurezza / 01
completato 5 ottobre 2026Ho analizzato un’email che impersona Microsoft, esaminando intestazioni, indirizzo di risposta, link e reputazione dei domini. Poi ho svolto una simulazione locale separata e innocua, usando i log Postfix per verificare la consegna a cinque caselle di test.
01 / panoramica
L’email archiviata è coerente con un tentativo di phishing? Come possono i log del server rivelare tutti i destinatari di una simulazione controllata?
Il progetto unisce due esercizi distinti: l’analisi manuale di un campione phishing archiviato e una simulazione innocua con consegna locale. Il primo costruisce il verdetto; il secondo dimostra come risalire a chi ha ricevuto un messaggio.
02 / cosa ho trovato
L’email dichiara di provenire da Microsoft, ma utilizza no-reply@access-accsecurity[.]com e un indirizzo Gmail non correlato nel Reply-To.
I risultati registrati sono SPF none, DKIM none e DMARC permerror. Vengono valutati insieme al contenuto e non vengono descritti come un risultato fail.
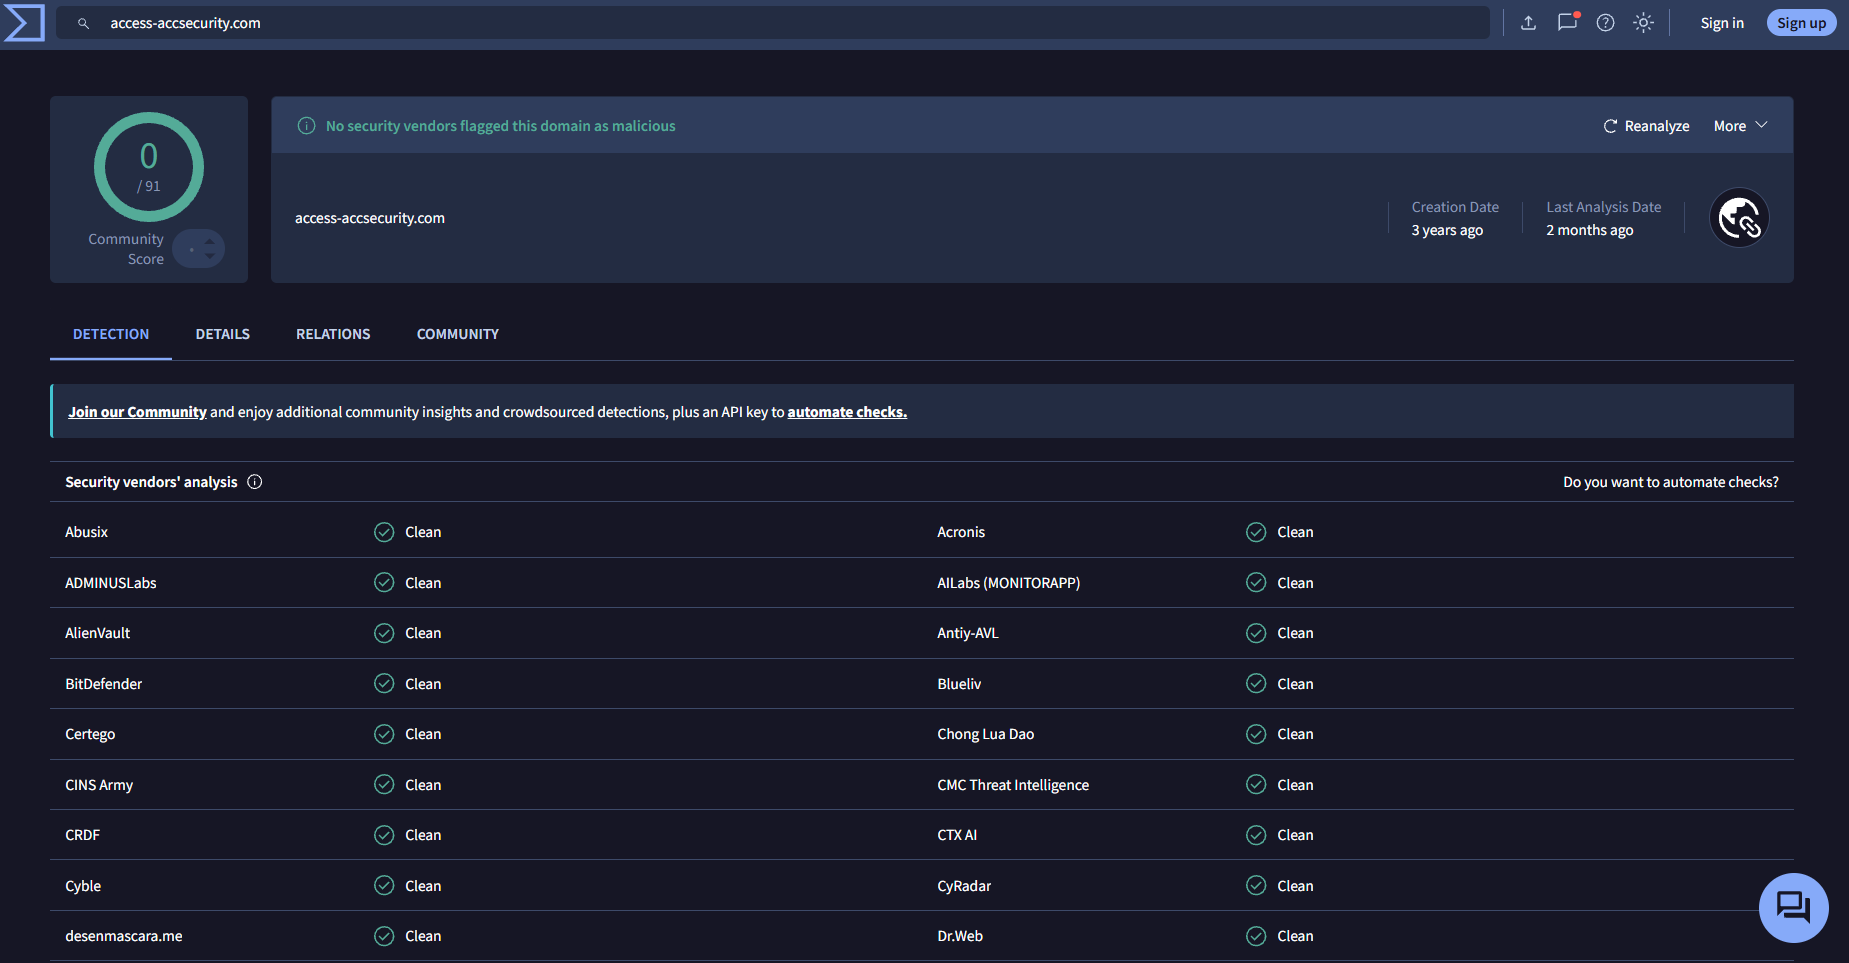
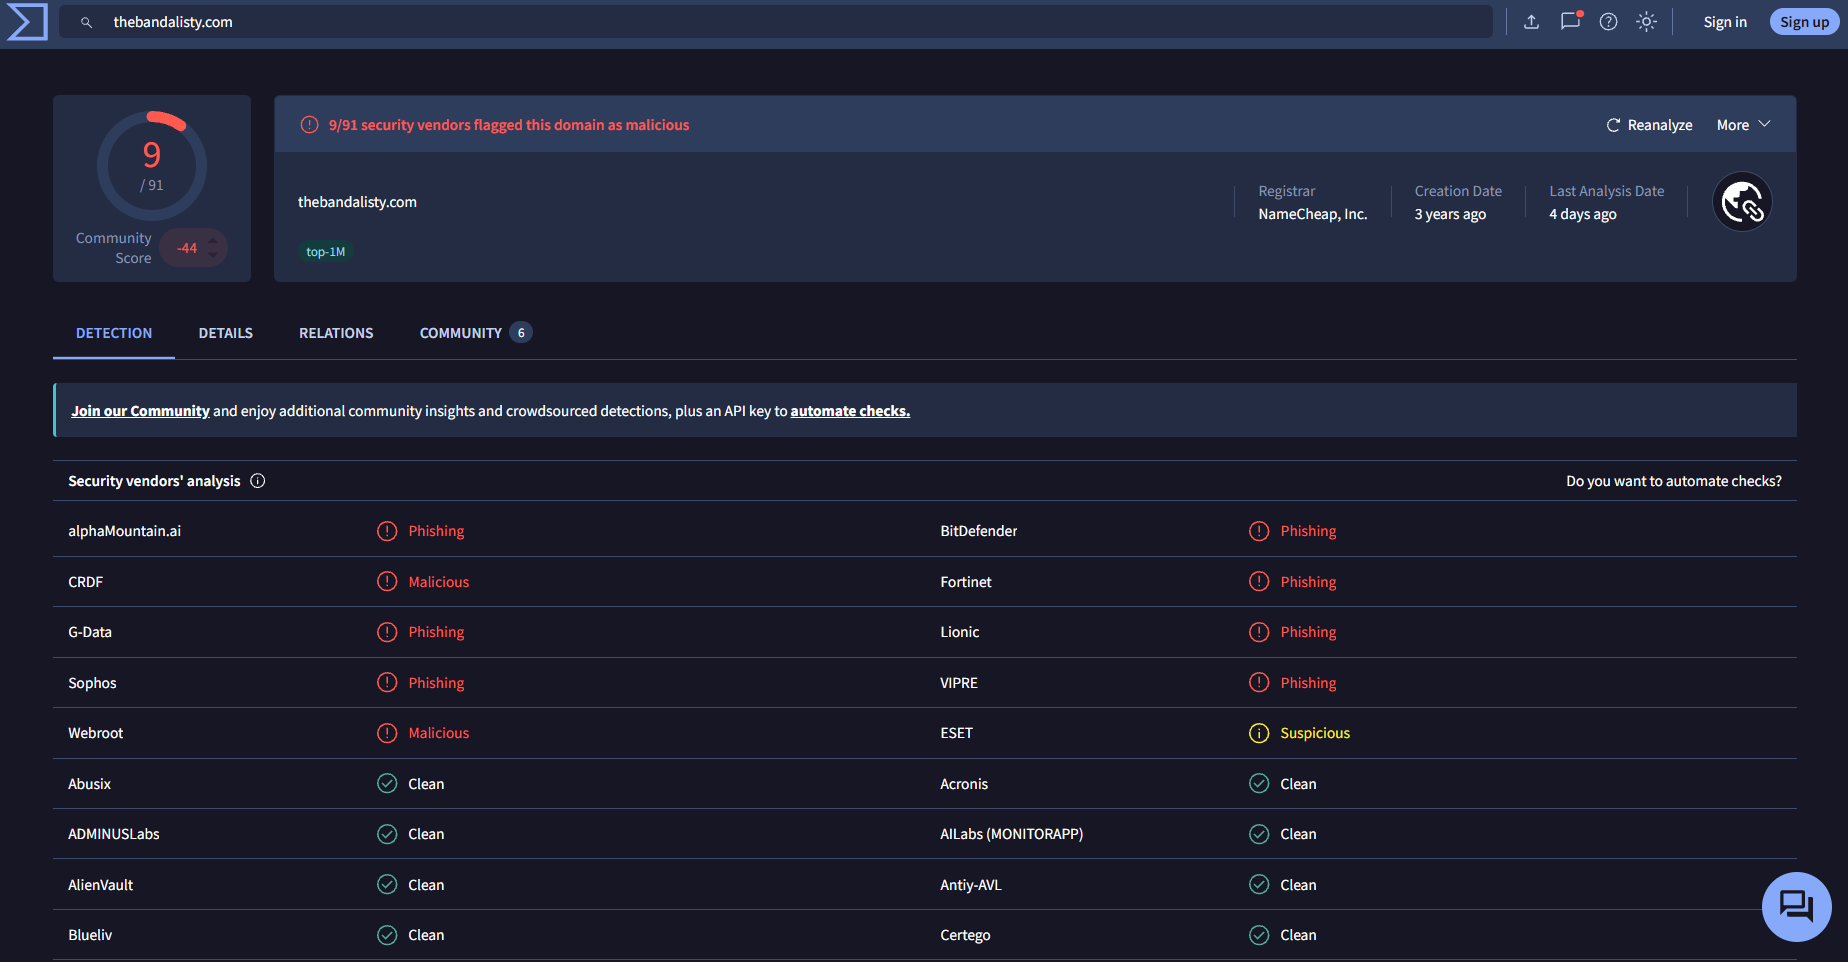
I tre link di azione utilizzano mailto verso l’indirizzo Gmail non correlato. Un’immagine nascosta punta a thebandalisty[.]com. Non è stata osservata una pagina web di accesso o di raccolta delle credenziali.
La simulazione locale separata mostra tre destinatari in To/Cc e cinque copie consegnate. I log Postfix rivelano Carol e Vittorio oltre ai destinatari visibili.
03 / prove e perimetro
Intestazioni e HTML del campione archiviato, schermate VirusTotal, messaggio preparato per la simulazione, output SMTP originale, log di consegna Postfix, cinque copie ricevute in Maildir e checksum SHA-256.
I destinatari completi dell’email archiviata restano sconosciuti. La simulazione dimostra la consegna, non aperture, clic, risposte o compromissione. La reputazione consultata nel 2026 non dimostra quella del dominio al momento della consegna del campione nel 2023.
04 / riproduci il laboratorio
La guida comprende l’analisi del campione e la configurazione di Ubuntu/Postfix con cinque destinatari locali. SMTP è limitato al loopback e la consegna esterna è disabilitata. La simulazione dichiarata non contiene moduli per credenziali o servizi di tracciamento attivi.